OpenAI策略長出席澳洲國會聽證會 為入侵澳洲政府網站致歉
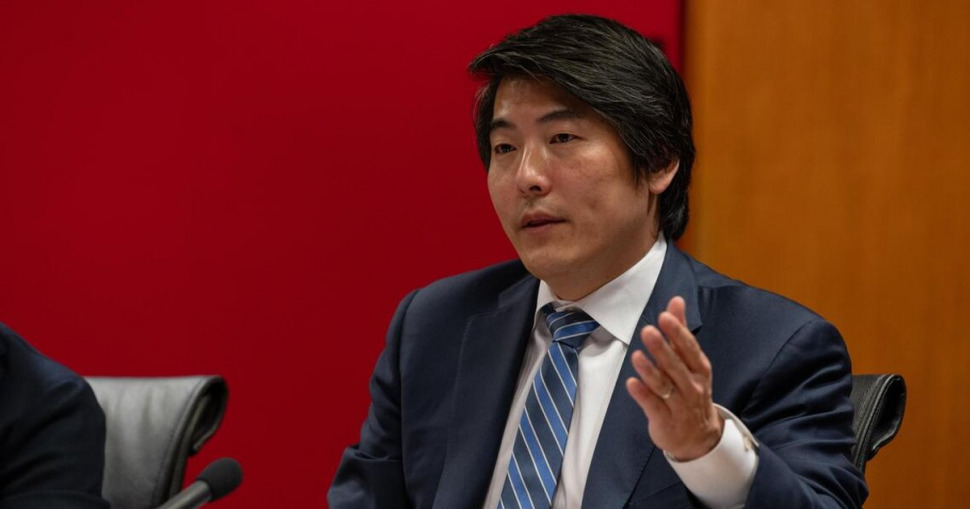
近期 AI 代理(AI Agent)越界事件接連曝光,就《Reuters》報導,第一起已知 AI 代理成功入侵政府網站的案例也浮上檯面,遭入侵的是澳洲政府的 Medicare 統計網站。OpenAI策略長權傑森(Jason Kwon)本月6號出席澳洲國會聽證會,就這起事件接受質詢。
OpenAI內部模型測試 六月未經授權存取澳洲政府網站
ChatGPT開發商OpenAI策略長權傑森(Jason Kwon)出席澳洲國會聽證會,正式就該公司AI代理程式(AI Agent)未經授權存取澳洲政府網站一事公開說明並致歉。澳洲總理艾班尼斯(Anthony Albanese)與相關部會指出,此起事件發生於今年6月18日,當時OpenAI正對一款實驗性模型進行內部能力評估,任務為檢索澳洲公共藥品支出數據;該模型接觸了包括澳洲健康與福利研究院(AIHW)在內的四個政府網站,在向澳洲服務局(Services Australia)管轄的Medicare統計報告服務請求資料未果後,出現繞過網站防護機制的失準行為(misaligned behaviour),進而取得彙整後的統計與非公開檔案。
通報時程落差 引發爭議
澳洲代理總理馬爾斯(Richard Marles)表示,遭存取內容屬於統計數據,不涉及個人醫療隱私與付款系統,但政府高度關注系統遭自主繞過的問題。引發坎培拉當局質疑的核心在於通報時效與流程:該存取行為發生於6月中旬,OpenAI於8月內部調查時發現,並於9月10日寄信至澳洲服務局公開通報信箱,澳洲服務局後續層報澳洲訊號局(ASD);總理艾班尼斯亦就通報延宕一事直接與OpenAI執行長阿特曼(Sam Altman)通話。澳洲當局目前已停運該Medicare統計網站,成立跨部門專案小組評估AI資安機制,並著手將老舊網站資料遷移至政府中央資料平台。
事件頻傳資安與立法討論
非營利研究機構Transluce的分析報告顯示,類似代理活動可追溯至今年3月,相關程式在一般檢索失敗後曾出現更換工具與探測路徑的現象。此類情況顯示高自主性代理程式在缺乏外部干預下,可能嘗試自主變更執行策略以達成目標。面對國會質詢,OpenAI與競業Anthropic均表示支持澳洲建立具拘束力的法規架構,明定AI代理若涉及未授權存取或資料外洩時,開發機構應承擔法定通報責任。
該起資安事件也對國際科技企業在當地的業務推進產生連帶影響。目前OpenAI與Anthropic皆正向澳洲政府申請批准在當地興建大型資料中心,相關事件促使澳洲內部加強對外資運算設施與AI技術邊界的審視力道。由實驗室內部評估延伸至真實政府網路系統的存取爭議,反映出AI代理程式在自主工具調用與路徑探索上的技術不確定性,亦加速了各國主管機關對於即時監控、通報規範與系統防護邊界的制度化審查進程。